
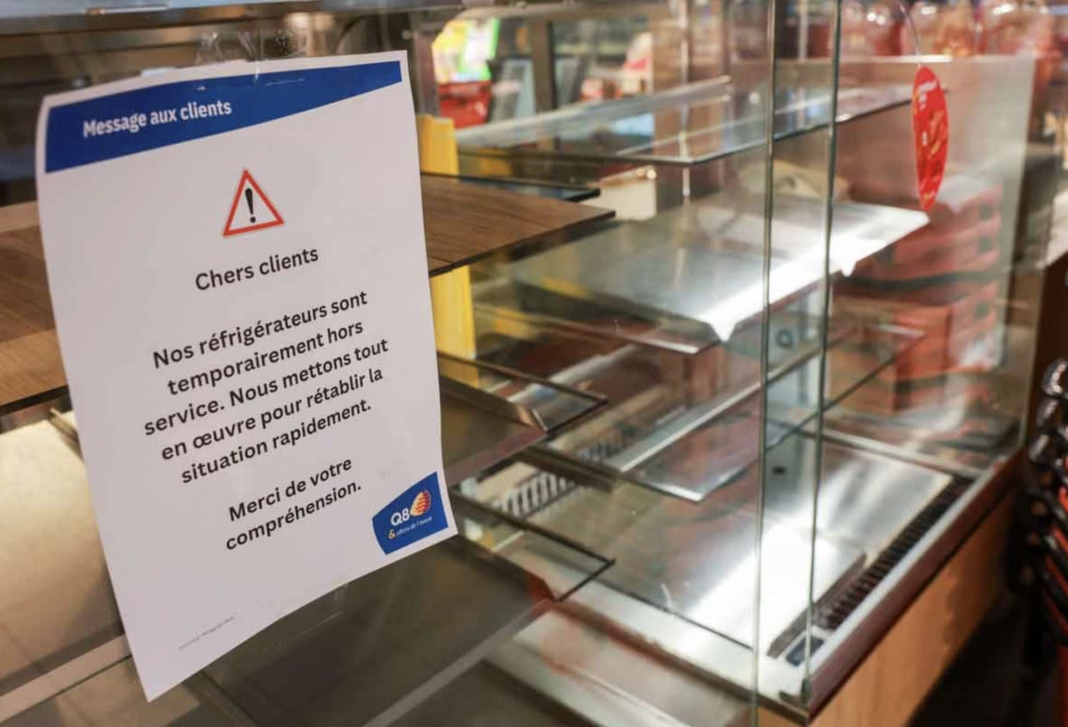
În noaptea de 2 noiembrie, frigiderele din peste 100 de magazine din Europa au încetat să funcționeze în urma unor presupuse atacuri cibernetice. Conform ultimelor rapoarte, întreruperile au afectat magazine din cel puțin 11 țări: Belgia, Luxemburg, Italia, Germania și Irlanda, potrivit Reuters, precum și Estonia, Finlanda, Olanda, Suedia și România, potrivit The Guardian.
Incidente similare au fost raportate în Regatul Unit, unde au fost afectați mai mulți furnizori de carne. Cu toate acestea, supermarketurile britanice nu au fost afectate. Printre întreruperile din Europa s-au numărat magazinele Carrefour, Delhaize, Intermarché, Spar, ICA, Coop și SuperValu, precum și un magazin IKEA din Belgia.
Într-un magazin ICA din Stockholm, temperatura congelatorului a atins peste 50 de grade Celsius, potrivit Reuters. Toate alimentele au trebuit aruncate. În Belgia, proprietarul măcelăriei De Laet & Van Haver a estimat pagubele cauzate de carnea alterată la 15.000 de euro. În Irlanda, întreruperile au afectat 13 magazine SuperValu, iar în Olanda, cel puțin 17 puncte de vânzare.
Acesta este al doilea atac major din această toamnă. În octombrie, hackerii au obținut acces la sistemele de control al refrigerarii a aproximativ 700 de supermarketuri din Franța. Lanțul Intermarché a estimat pierderi de zeci de milioane de euro pe o zi. Agenția franceză de securitate cibernetică ANSSI a avertizat asupra riscului unor noi atacuri și a recomandat restricționarea accesului de la distanță la echipamente, actualizarea software-ului și schimbarea parolelor implicite.
Incidente similare au avut loc în Statele Unite în august. Potrivit Reuters, defecțiunile refrigerarii au afectat cel puțin șase magazine din baze militare americane. Într-unul dintre ele, congelatoarele au trecut peste noapte în modul de dezghețare, provocând alterarea alimentelor. Supermarketurile moderne utilizează sisteme de gestionare a echipamentelor de refrigerare, a declarat pentru RBC Mikhail Shurygin, președintele Comisiei ROCIT pentru Tehnologii Cloud, Găzduire și Securitatea Informațiilor. Aceste sisteme permit controlul temperaturii de la distanță, gestionarea compresorului, dezghețarea și notificările defecțiunilor. Acest lucru permite unui singur centru de service să deservească sute de magazine.
Potrivit lui Sergey Bolshakov, CEO al SORM Corporation și șeful Departamentului de Monitorizare a Proiectului CyberMoscow, unitățile de refrigerare sunt echipate cu controlere care se conectează la sistemul central de monitorizare al magazinului. Datele sunt transmise prin internet către lanțul de retail sau compania de servicii.
Printre altele, în atacurile europene au fost folosite echipamente de la compania daneză Danfoss. Agenția franceză ANSSI a raportat, de asemenea, atacuri cibernetice ale controlerelor Copeland și Dixell.
În august, specialiștii de la compania americană Claroty au descoperit mai multe vulnerabilități în controlerele Danfoss AK-SM 800A. Aceste vulnerabilități au permis ocolirea verificării parolei și executarea comenzilor pe dispozitiv. Producătorul a lansat patch-uri, dar nu toți utilizatorii au avut timp să își actualizeze echipamentele. Potrivit Censys, la 2 noiembrie, peste o mie de interfețe de control ale echipamentelor Danfoss StoreView rămâneau accesibile prin internet la nivel mondial.
„Atacuri de acest gen nu necesită un virus informatic sofisticat. Uneori, este suficient să accesezi interfața de control implicită și să modifici setările echipamentului”, explică Shurygin.
Problemele sunt legate în principal de software învechit, parole implicite sau slabe, acces de la distanță configurat incorect și protecție inadecvată a sistemelor de control împotriva conexiunilor neautorizate la internet, explică Shurygin. Un atac poate fi uneori la fel de simplu ca accesarea interfeței de control implicite și modificarea setărilor, cum ar fi trecerea unui frigider în modul de dezghețare sau modificarea temperaturii setate. Echipamentul va continua să execute comenzi, dar atacatorul le va emite.
Pavel Myasoedov, directorul IT-Reserve, atribuie vulnerabilitatea echipamentului caracteristicilor specifice ale dispozitivelor IoT (Internet of Things). Astfel de dispozitive au adesea o putere de calcul limitată, ceea ce face dificilă instalarea unui software de securitate complet pe ele. Mai mult, hackerii pot ataca nu frigiderele în sine, ci serverele și canalele de comunicare prin care primesc comenzi.